occuply: Plattform für Arbeitsmedizin
Architektur und Entwicklung einer Plattform, die Gesundheitsdaten getrennt hält. In Entwicklung, getestet nur mit fiktiven Daten.
Stand
In Entwicklung
Kein Echtbetrieb, getestet nur mit fiktiven Daten
Unsere Rolle
Architektur und Entwicklung
Vorhaben
Gemeinsames Vorhaben mit einem Partner
Für Arbeitsmedizin, Arbeitssicherheit und Arbeitspsychologie in Deutschland
occuply ist eine Plattform für Arbeitsmedizin, Arbeitssicherheit und Arbeitspsychologie, die wir gemeinsam mit einem Partner entwickeln. Unser Teil sind Architektur und Entwicklung. Gesundheitsdaten bleiben getrennt: zentrale Anmeldung, Schlüssel je Datenbereich und eine eigene Datenbankrolle je Zugang. Die Plattform ist in Entwicklung, getestet wird nur mit fiktiven Daten.
Die Aufgabe
Eine Praxissoftware für Arbeitsmedizin verarbeitet Gesundheitsdaten und Berufsgeheimnisse.
Zugleich sollen Unternehmen über ein eigenes Portal mitarbeiten, ohne medizinische Angaben zu sehen, und jede Vorsorgefrist soll zeigen, woher sie kommt. Solche Regeln gehören in die Architektur und nicht in einzelne Masken.
Was geschützt werden muss
- Gesundheitsdaten nach Art. 9 DSGVO
- Berufsgeheimnisse nach § 203 StGB
Prüfmaßstab der Entwicklung ist OWASP ASVS 5.0 Level 3. Das ist ein Ziel, kein Zertifikat.
Die Lösung in Ansichten
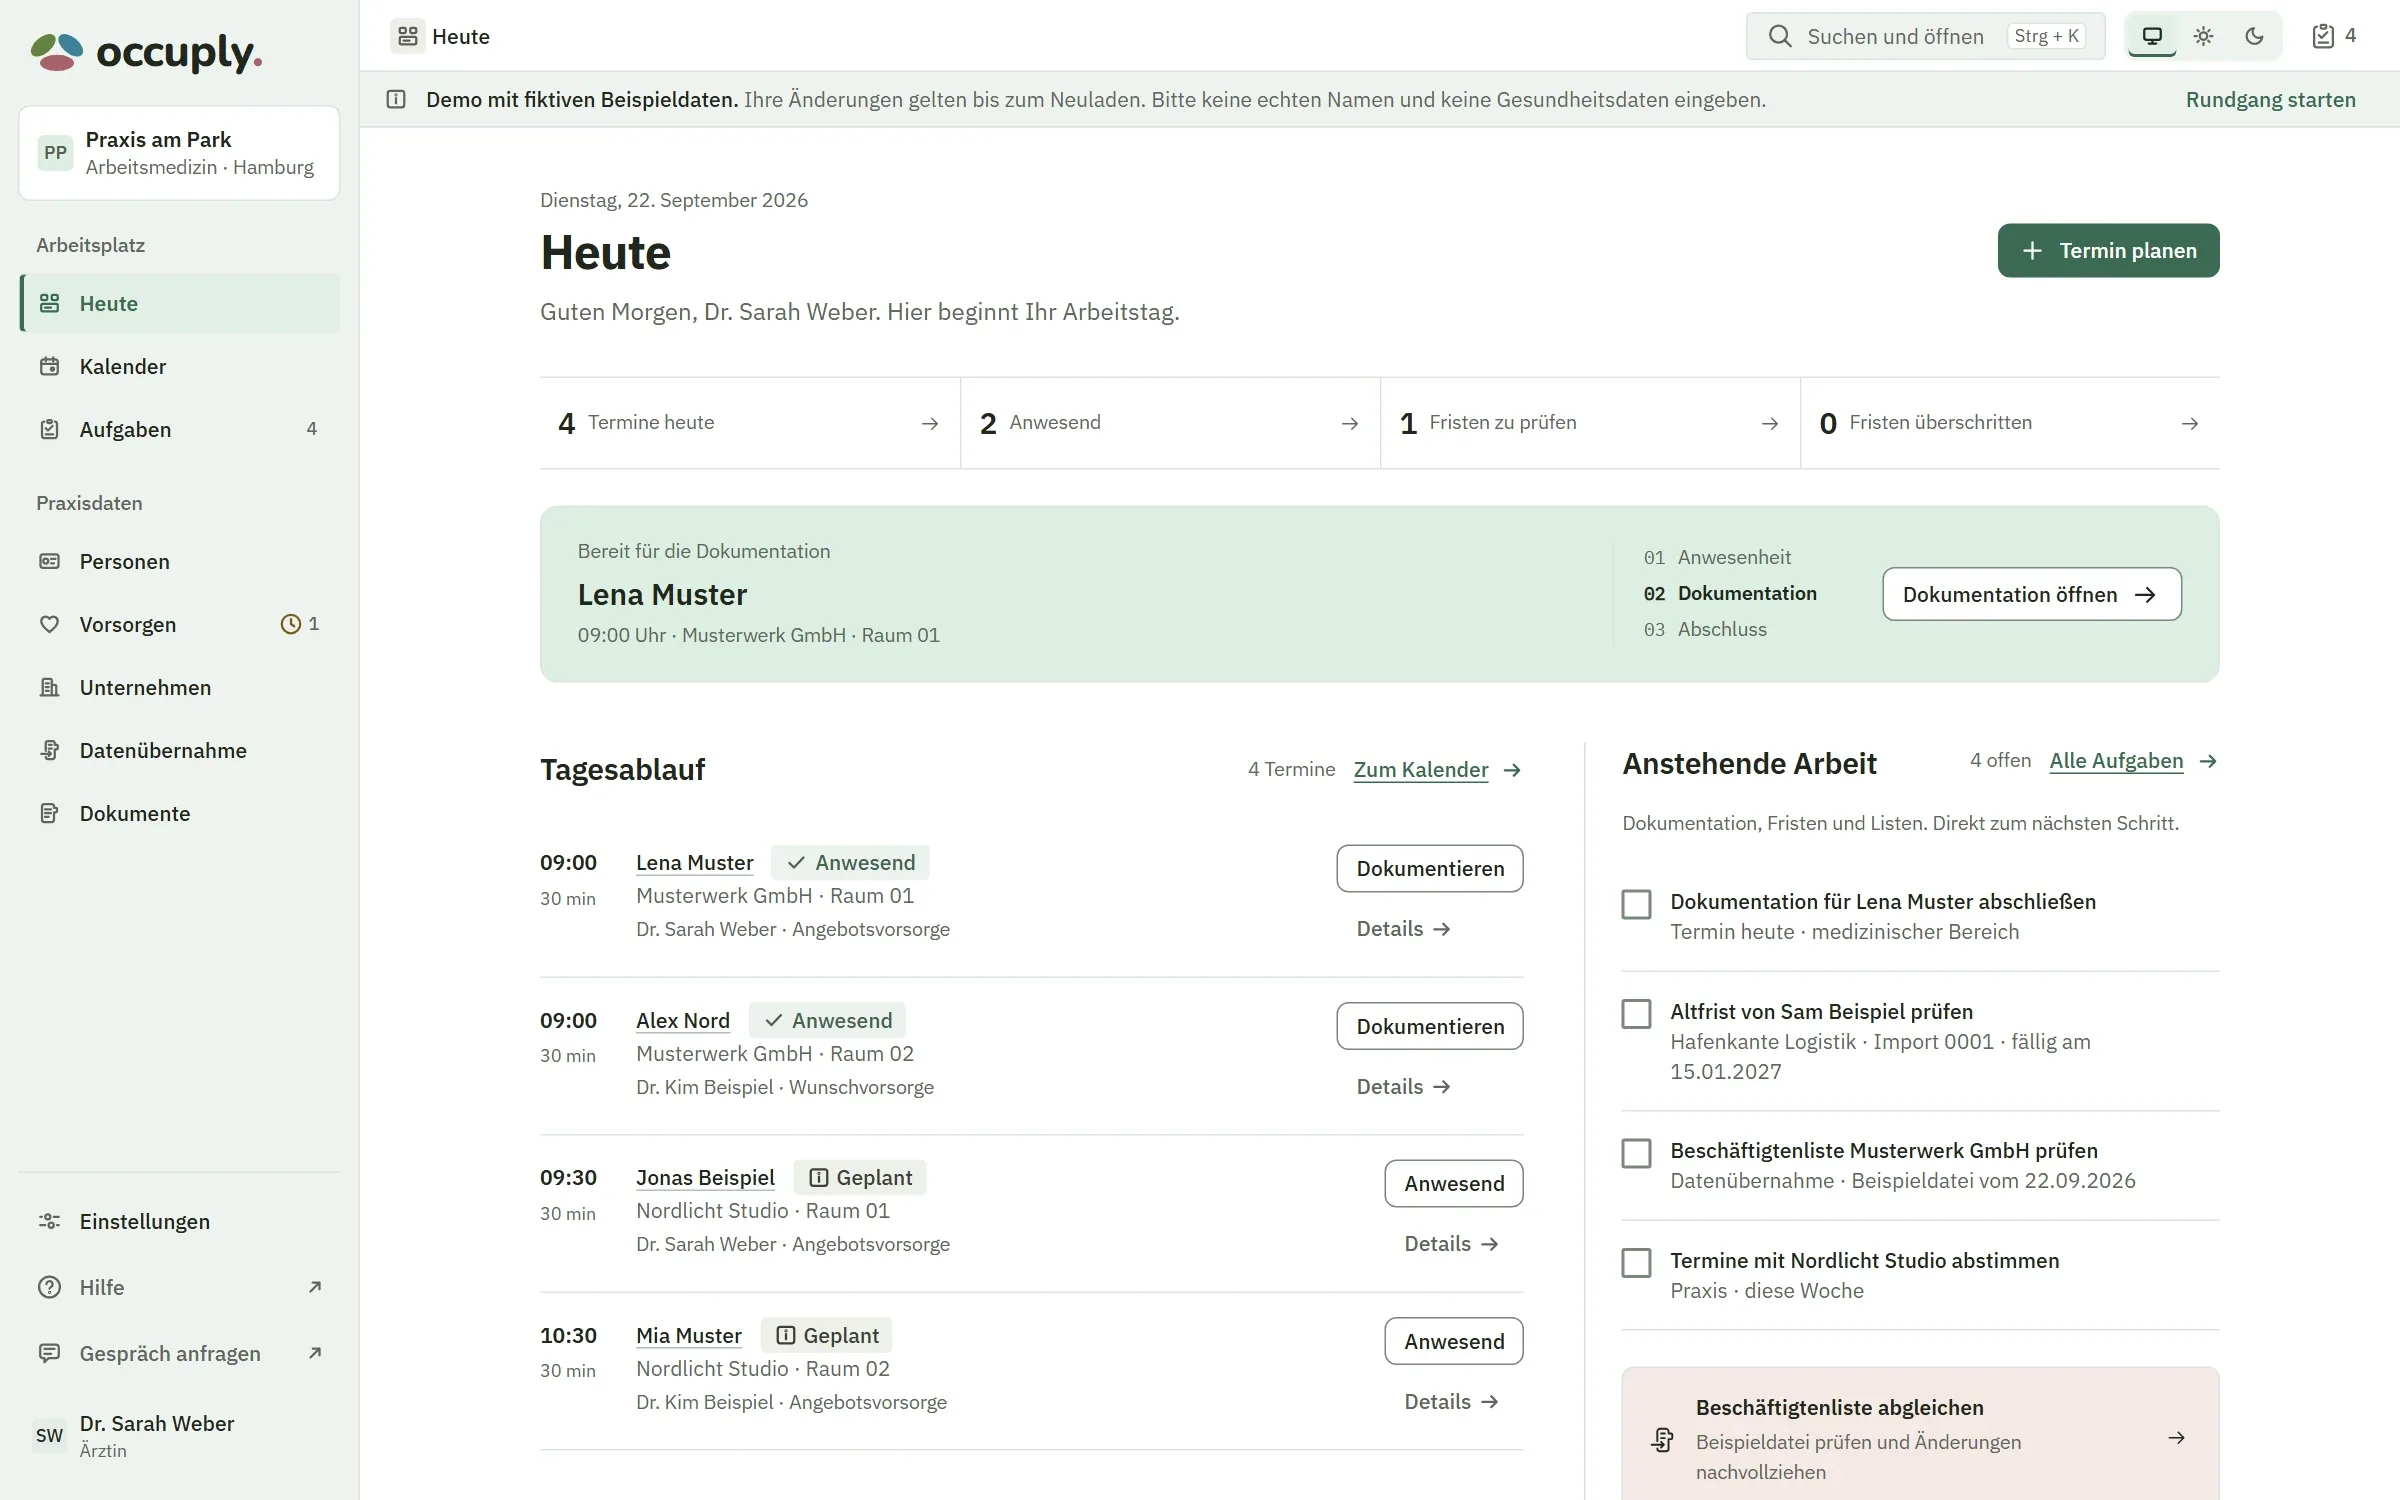
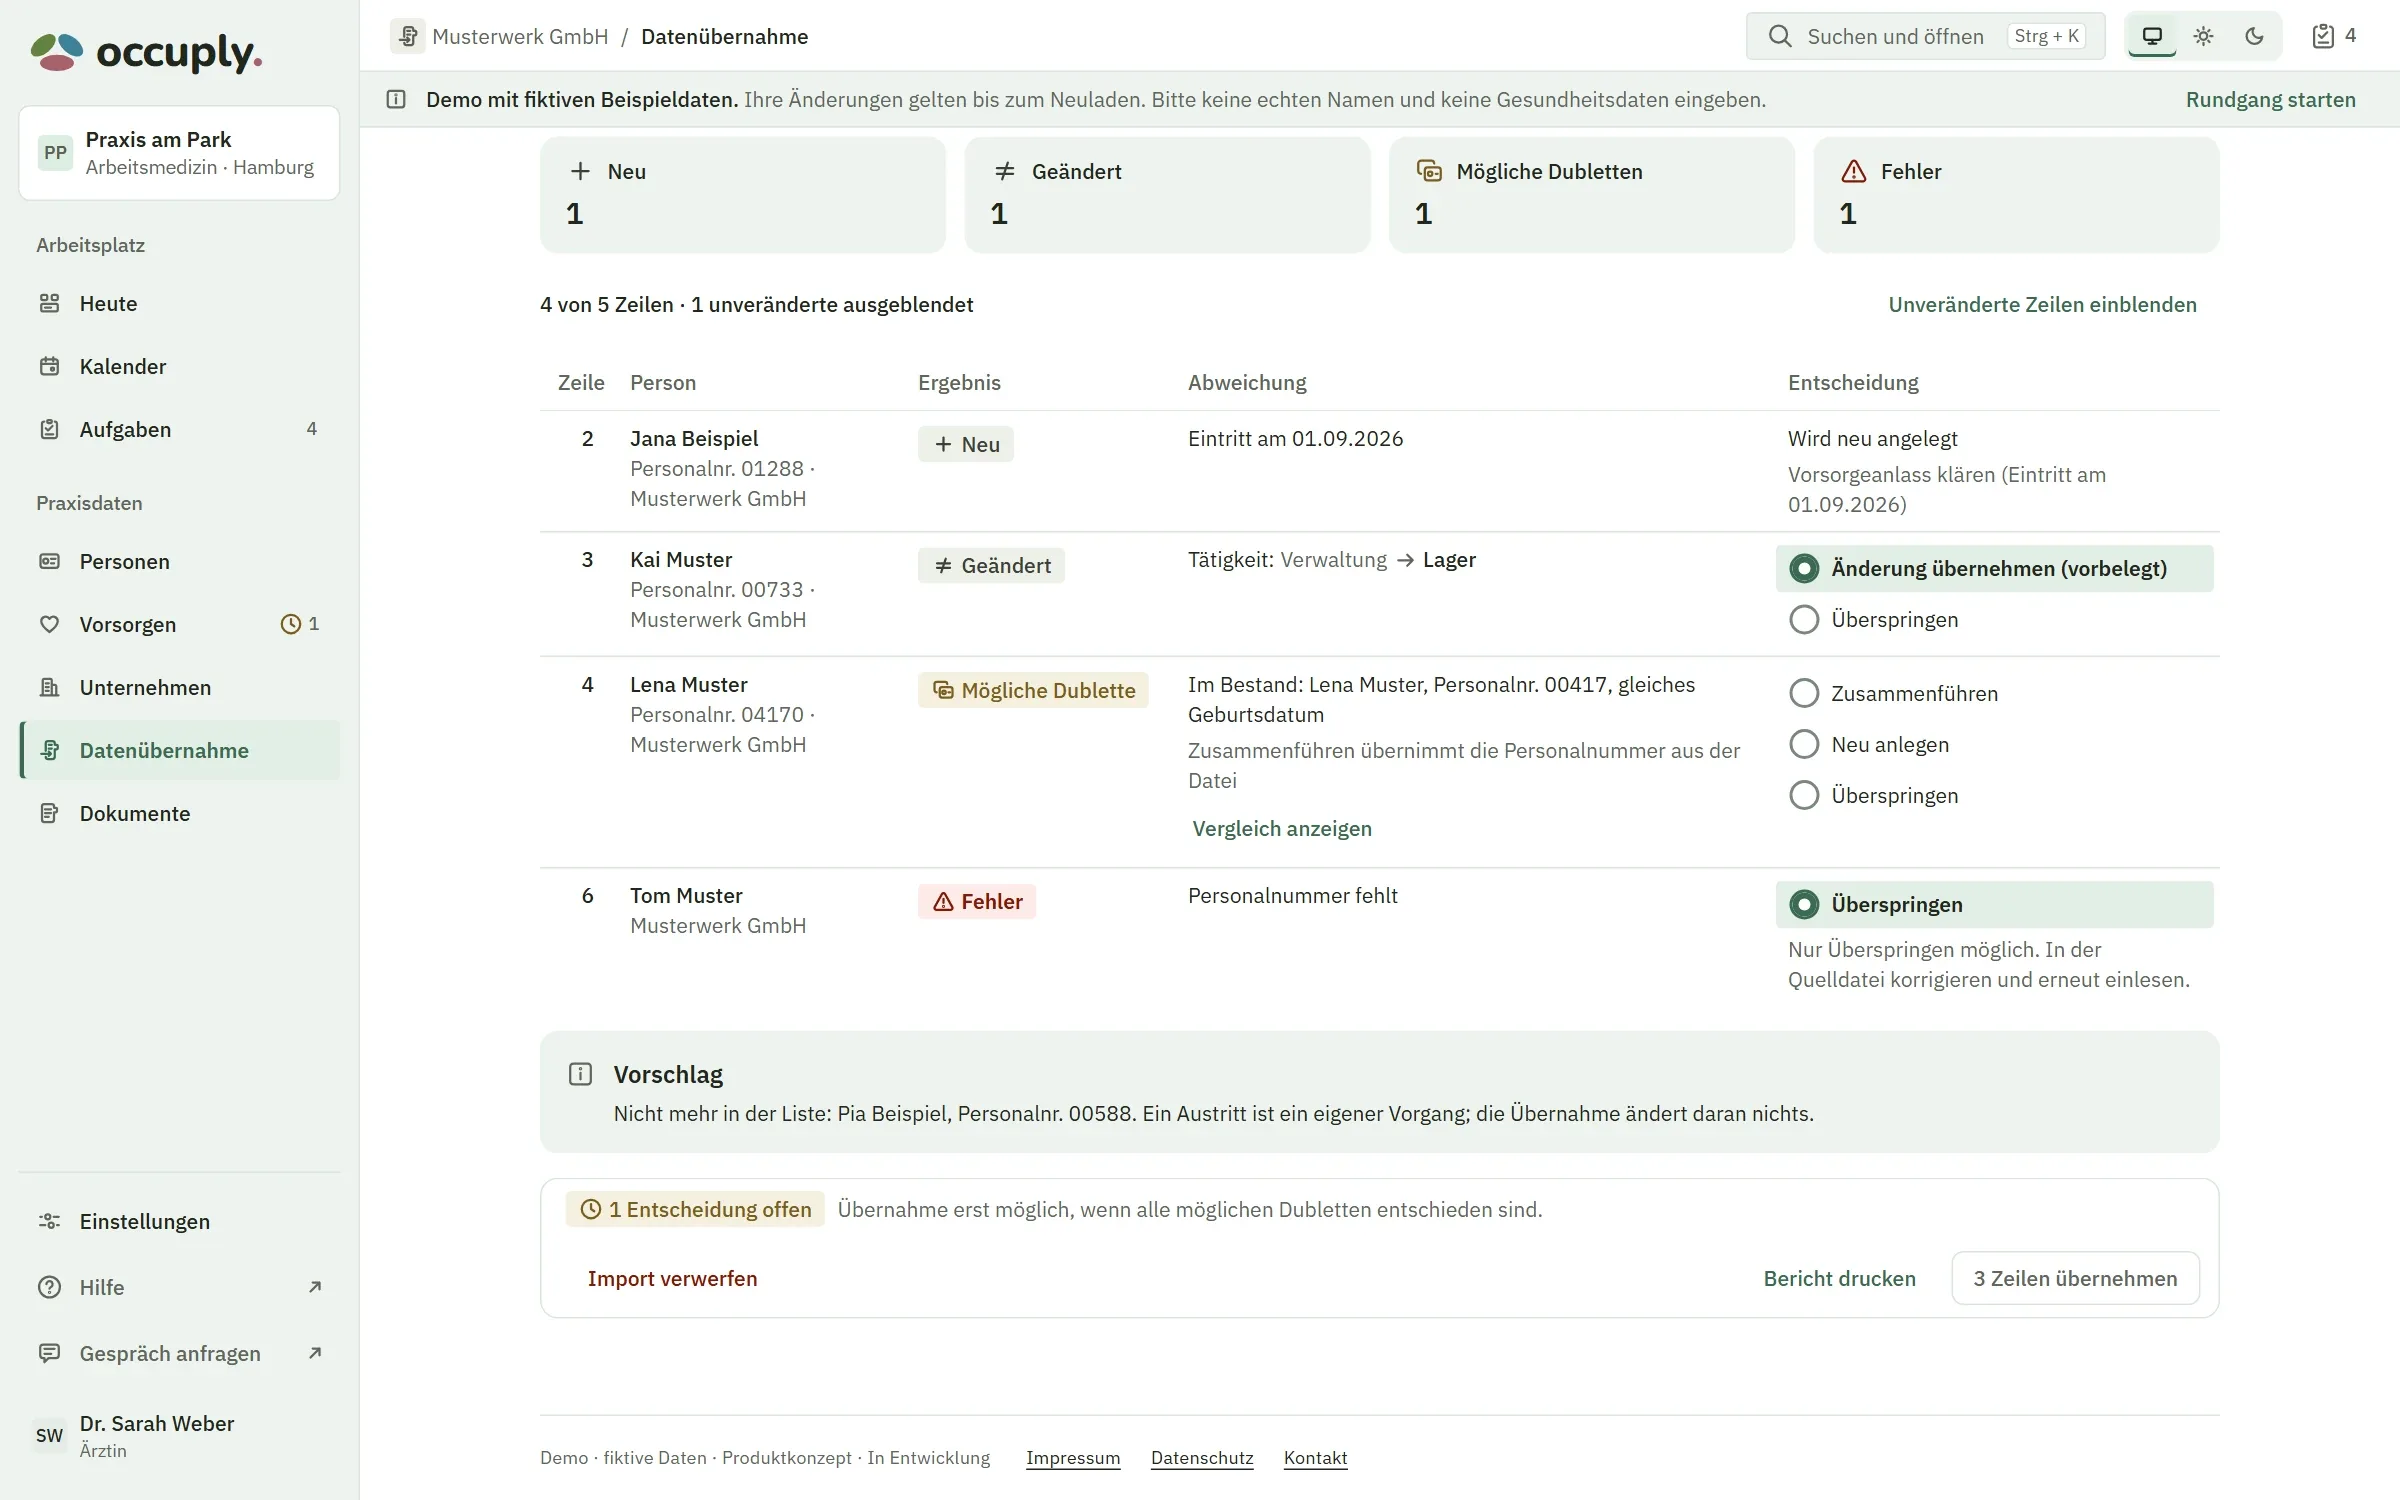
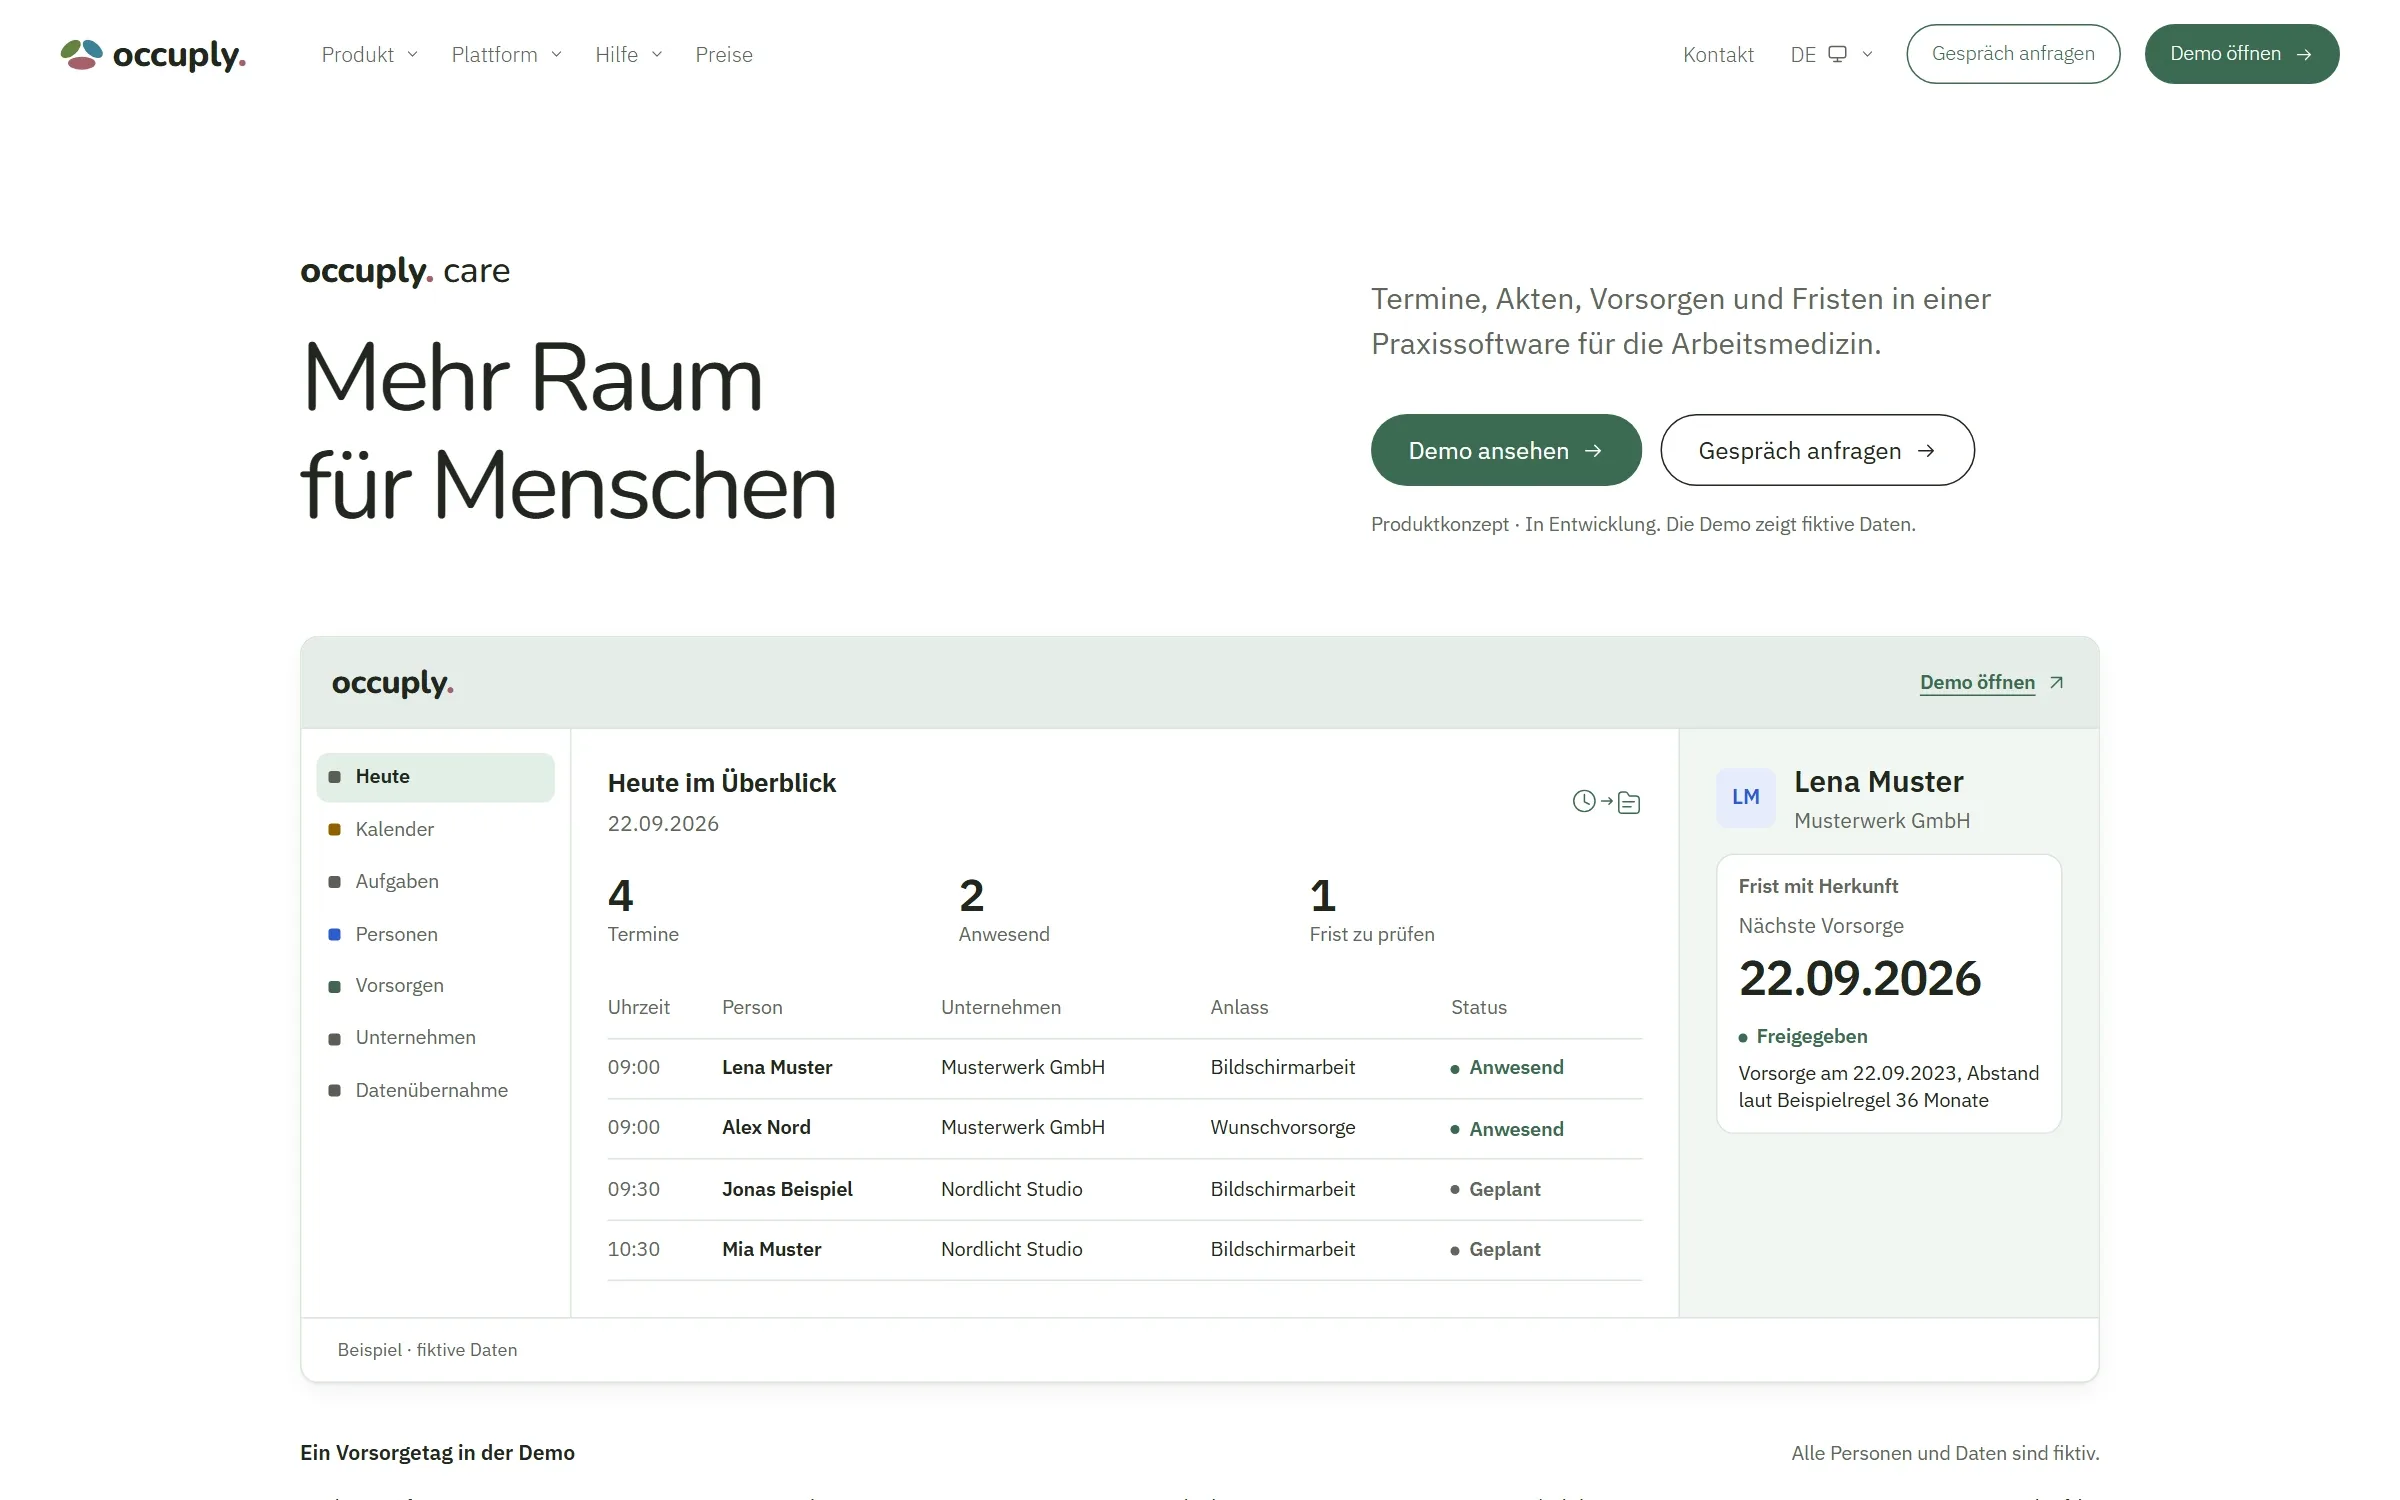
Aufnahmen aus der klickbaren Demo, die zur Website des Vorhabens gehört. Alle Personen, Unternehmen und Fristen sind erfunden.
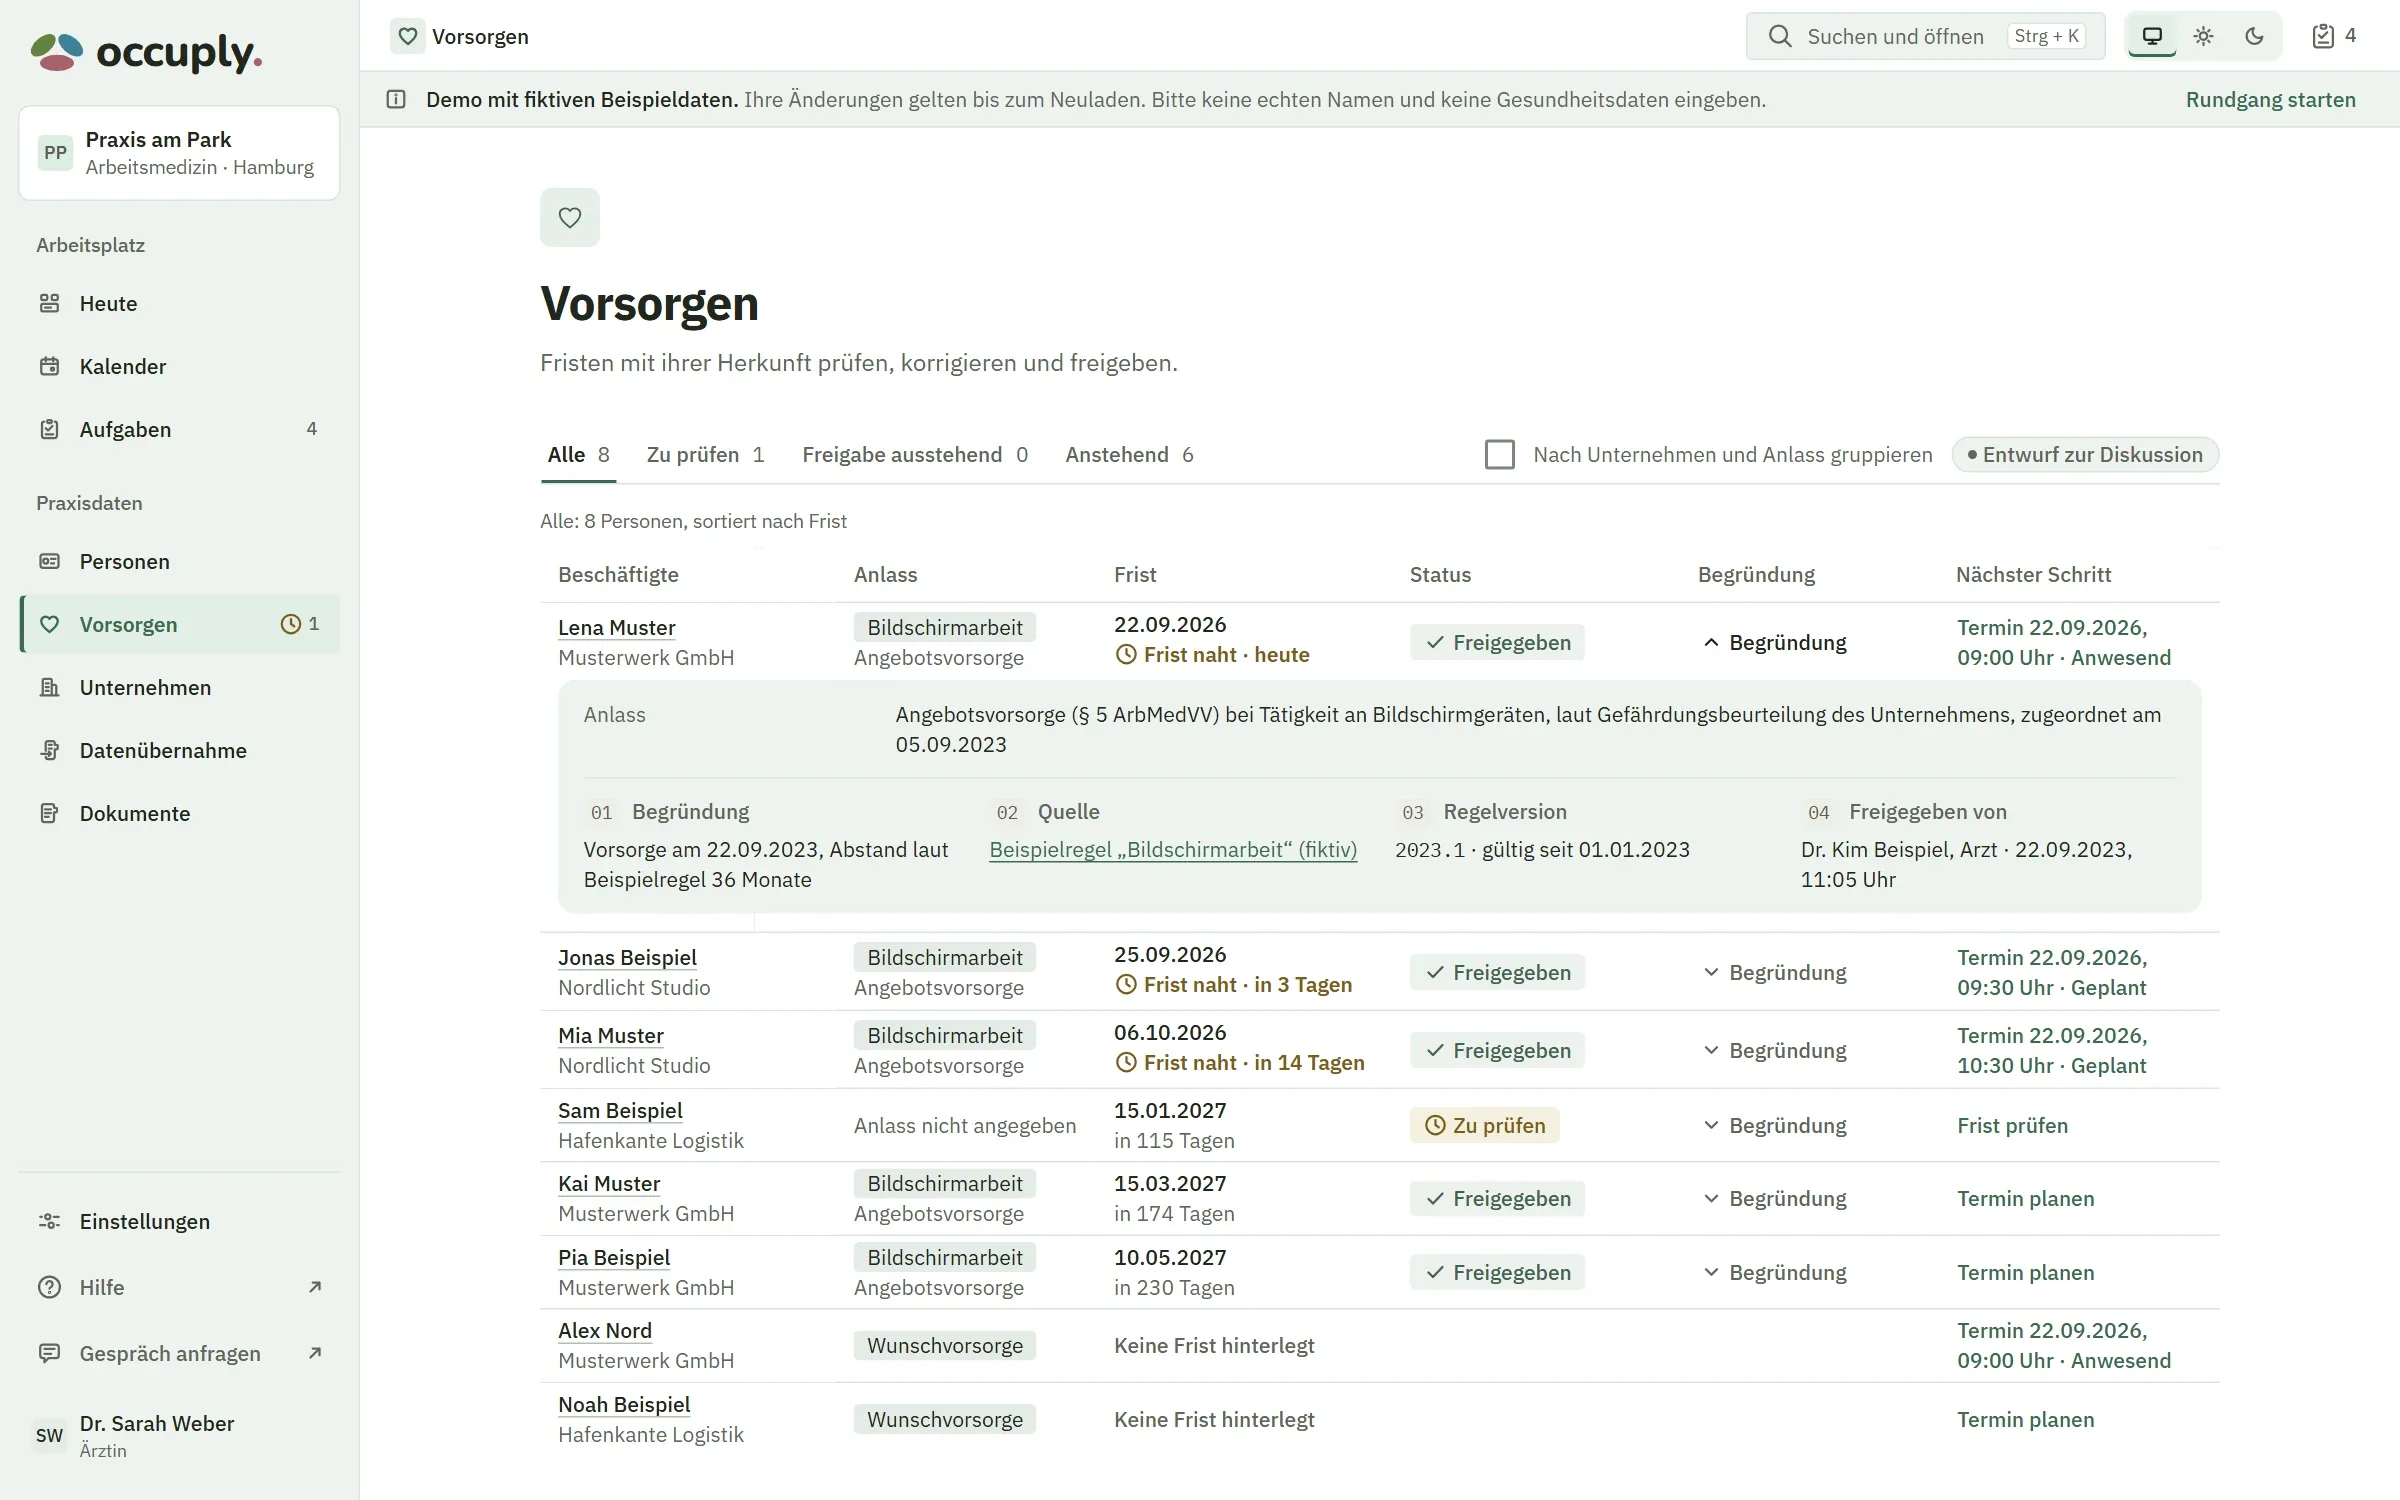
Jede Frist zeigt ihre Herkunft
In der Vorsorgeliste klappt zu jeder Frist die Begründung auf: Anlass, Quelle, Regelversion und die Person, die freigegeben hat. Wer eine Frist prüft, sieht so, warum sie gilt.
Die Demo rechnet mit einer fiktiven Beispielregel.
Erst abgleichen, dann übernehmen
Eine Beschäftigtenliste wird zuerst probeweise eingelesen. Jede Zeile ist als neu, geändert, mögliche Dublette oder Fehler markiert. Übernommen wird erst, wenn alle möglichen Dubletten entschieden sind.
Die Demo arbeitet mit einer fiktiven Beispieldatei.
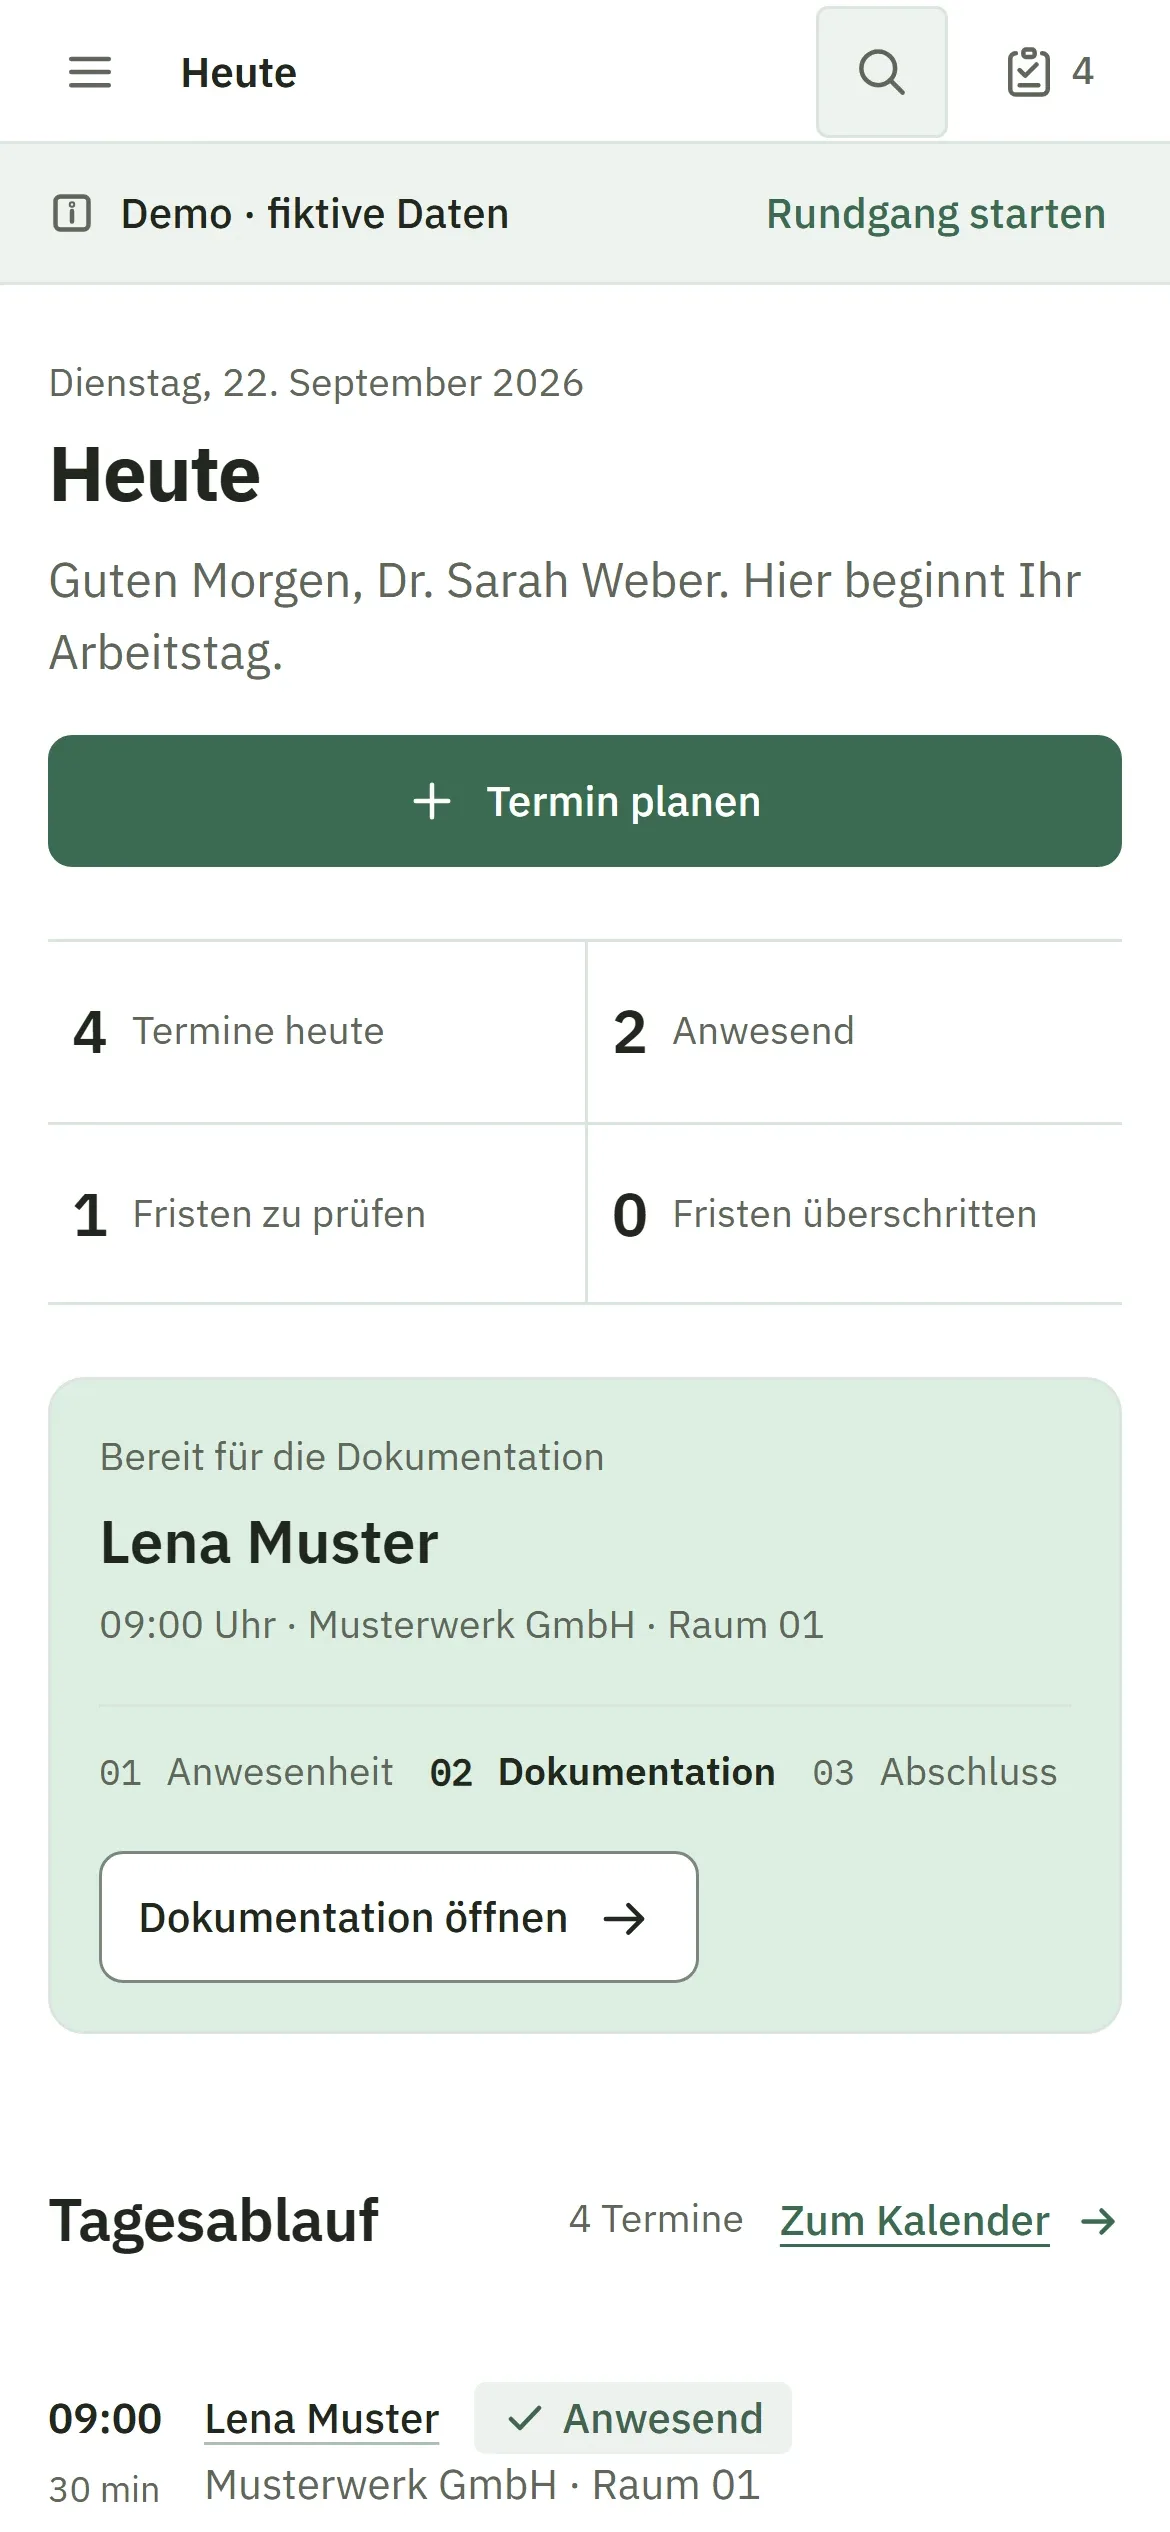
Auf dem Handy und auf der Website
Der Tagesüberblick passt sich an schmale Bildschirme an. Kennzahlen und der nächste Termin stehen oben.
Die Website erklärt das Produkt und kennzeichnet es als Produktkonzept in Entwicklung. Website und Demo haben wir neu gestaltet und ausgebaut. Die Website liegt hinter einem Zugangsschutz.
So ist es gebaut
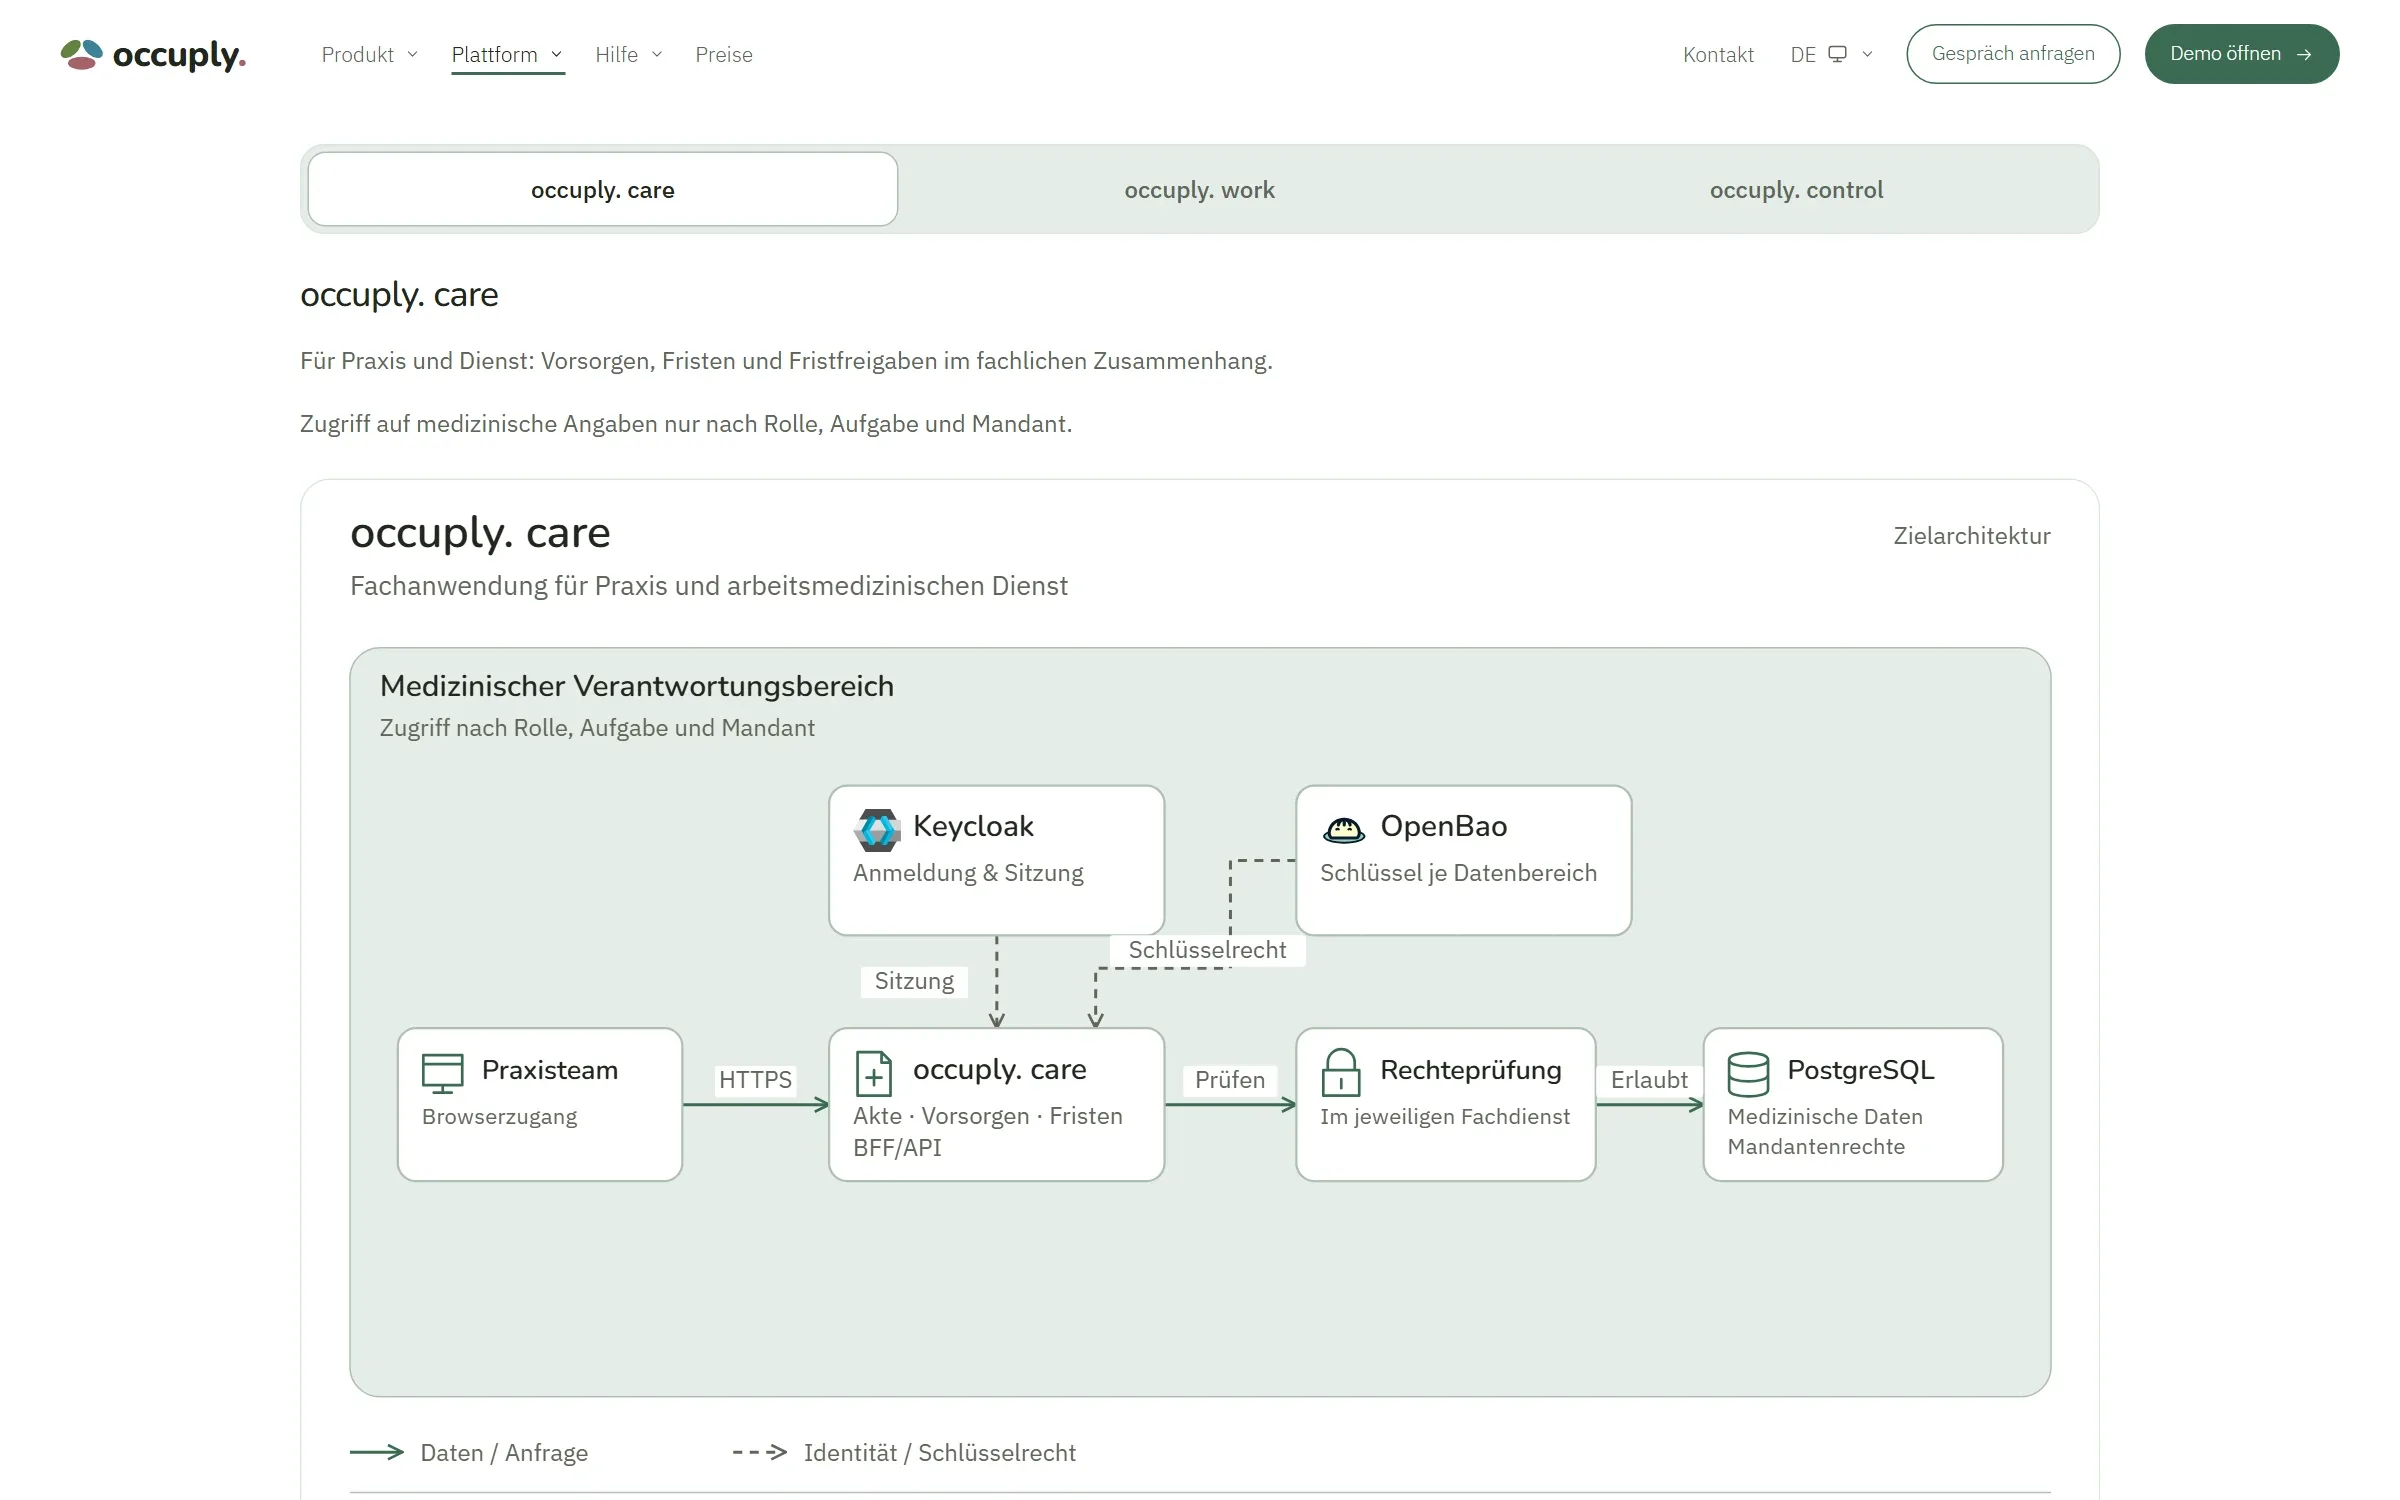
Das Zielbild der Fachanwendung, wie es die Website des Vorhabens zeigt. Ein Architekturentwurf, kein Nachweis aus dem Betrieb.
Der Weg einer Anfrage
- Das Praxisteam öffnet die Fachanwendung im Browser, die Verbindung läuft über HTTPS.
- Anmeldung und Sitzung regelt Keycloak.
- Die Schlüssel je Datenbereich liegen in OpenBao. Von dort erhält die Fachanwendung das Schlüsselrecht für ihren Bereich.
- Jede Anfrage durchläuft die Rechteprüfung nach Rolle, Aufgabe und Mandant.
- Erst wenn die Prüfung es erlaubt, liest oder schreibt die Anwendung in PostgreSQL, mit einer eigenen Datenbankrolle für diesen Zugang.
Die Zeichen von Keycloak und OpenBao im Bild kennzeichnen nur die Bausteine. Eine Partnerschaft besteht nicht.
Eine Datenbankrolle je Zugang
Fachanwendung, Unternehmensportal und die weiteren Einstiege sprechen jeweils mit einer eigenen Rolle mit der Datenbank. Die Prüfung, dass das Portal keine medizinischen Daten lesen kann, wird in der Testumgebung bestanden.
Gebaut mit
- TypeScript in einem Monorepo mit drei Anwendungen
- React 19 und Vite 8
- PostgreSQL, Keycloak und OpenBao
Was sich nachprüfen lässt
Gezählt im Repository der Plattform, Stand 08.11.2026. Nutzerzahlen gibt es nicht, weil es noch keinen Echtbetrieb gibt.
- 593
- Commits seit dem 14.10.2026
- 650
- Testdateien
- 16
- schriftliche Architekturentscheidungen
Entscheidungen stehen schriftlich fest
Mandantenmodell, Anmeldung, Verschlüsselung der Datenbereiche, Schlüsselverwaltung und Hosting haben je eine eigene Architekturentscheidung. So bleibt nachlesbar, warum das System so gebaut ist.
Fachleute behalten die Entscheidung
Fristen nennen ihre Herkunft, ein Import zeigt vor dem Schreiben, was sich ändert. Freigeben und Dubletten auflösen bleibt Sache der Praxis.
Eigene Prüfung, kein Fremdtest
Der Code lief durch eine eigene, KI-gestützte Sicherheitsprüfung in mehreren Wellen. Ein Test durch Dritte ist das nicht, und so sagen wir es auch.
Weiter von hier
Gespräch vereinbaren
Sie planen ein System mit sensiblen Daten? Wir zeichnen zuerst mit Ihnen das Architekturbild.
Individuelle Software
Betriebssoftware, die zu Ihren Abläufen passt: Aufträge, Planung, Dokumente und Abrechnung in einem System.
Web-App-Entwicklung
Plattformen und Portale im Browser, vom ersten Entwurf bis zum laufenden Betrieb.
Architekturbilder
Wie wir Systeme zeichnen, bevor wir sie bauen.
Referenz, im Betrieb
Molderings: Betriebsplattform
Aufträge, Einsatzplanung, Dokumente und Abrechnung in einem System, mit einer KI-Anbindung, die nur Entwürfe schreibt.
Referenz, im Betrieb
KeinBock.io: Lernplattform
Spielerische Lernplattform mit Altersstufen, KI-Funktionen mit Leitplanken und einem Agenten-Arbeitsplatz für die Weiterentwicklung.
Fragen zu occuply
Ist occuply schon im Einsatz?
Nein. Die Plattform ist in Entwicklung, einen Echtbetrieb gibt es nicht. Getestet wird nur mit fiktiven Daten, und auch die Aufnahmen auf dieser Seite zeigen ausschließlich erfundene Personen, Unternehmen und Fristen.
Welche Rolle hat Nohn IT in dem Vorhaben?
occuply ist ein gemeinsames Vorhaben mit einem Partner. Unser Teil sind Architektur und Entwicklung: die Zielarchitektur mit ihren schriftlichen Entscheidungen, die Spezifikationen und der Code der Plattform, dazu die Neugestaltung und der Ausbau der Website mit Demo.
Wie werden Gesundheitsdaten getrennt gehalten?
Die Zielarchitektur sieht eine zentrale Anmeldung, Schlüssel je Datenbereich und eine eigene Datenbankrolle je Zugang vor. Jede Anfrage durchläuft eine Rechteprüfung nach Rolle, Aufgabe und Mandant. Dass das Unternehmensportal keine medizinischen Daten lesen kann, ist als Prüfung hinterlegt und wird in der Testumgebung bestanden.
Was zeigt die Demo und was nicht?
Die Demo gehört zur Website des Vorhabens und rechnet im Browser mit fiktiven Beispieldaten. Sie zeigt Abläufe wie den Tagesüberblick, Fristen mit Begründung und den Probeimport einer Beschäftigtenliste. Die Regeln darin sind Beispielregeln, eine fachliche Aussage zur arbeitsmedizinischen Vorsorge folgt daraus nicht.
Welche Technik steckt in der Plattform?
Ein TypeScript-Monorepo mit drei Anwendungen auf React 19 und Vite 8, elf Paketen und zwei Diensten. Die Anmeldung läuft über Keycloak, Geheimnisse liegen in OpenBao, die Daten in PostgreSQL mit einer eigenen Rolle je Zugang. Keycloak und OpenBao sind eingesetzte Bausteine, eine Partnerschaft besteht nicht.
Ist die Plattform zertifiziert oder extern geprüft?
Nein. Prüfmaßstab der Entwicklung ist OWASP ASVS 5.0 Level 3, das ist ein Ziel und kein Zertifikat. Die Sicherheitsprüfung des Codes war eine eigene, KI-gestützte Prüfung und kein Test durch Dritte.
Können Sie so etwas auch für unseren Betrieb bauen?
Wenn Ihr System sensible Daten verarbeitet, beginnen wir wie hier mit dem Architekturbild: wer worauf zugreift, wo die Schlüssel liegen und welche Rolle welche Daten sieht. Danach entscheiden Sie, ob gebaut wird. Der erste Schritt ist ein Gespräch.